From aefcd935e12ee9dadb53b114941c01d0c8f59940 Mon Sep 17 00:00:00 2001
From: Meow <197331664+Meo597@users.noreply.github.com>
Date: Sat, 24 Jan 2026 06:33:55 +0800
Subject: [PATCH] Remove invalid VuePress code from docs
---
docs/about/news.md | 4 ---
docs/config/index.md | 5 +---
docs/document/install.md | 2 +-
docs/document/level-1/fallbacks-with-sni.md | 4 ---
docs/document/level-2/iptables_gid.md | 4 ---
.../level-2/nginx_or_haproxy_tls_tunnel.md | 6 ++--
docs/document/level-2/redirect.md | 4 ---
docs/document/level-2/tproxy.md | 4 ---
docs/document/level-2/tproxy_ipv4_and_ipv6.md | 4 ---
docs/document/level-2/traffic_stats.md | 4 ---
docs/document/level-2/warp.md | 4 ---
docs/en/about/news.md | 8 ++----
docs/en/config/index.md | 5 +---
docs/en/document/install.md | 2 +-
.../en/document/level-1/fallbacks-with-sni.md | 4 ---
docs/en/document/level-2/iptables_gid.md | 8 ++----
.../level-2/nginx_or_haproxy_tls_tunnel.md | 6 ++--
docs/en/document/level-2/redirect.md | 4 ---
docs/en/document/level-2/tproxy.md | 6 +---
.../document/level-2/tproxy_ipv4_and_ipv6.md | 4 ---
docs/en/document/level-2/traffic_stats.md | 4 ---
docs/en/document/level-2/warp.md | 8 ++----
docs/ru/about/news.md | 4 ---
docs/ru/config/index.md | 5 +---
docs/ru/document/index.md | 4 ---
docs/ru/document/install.md | 2 +-
.../ru/document/level-1/fallbacks-with-sni.md | 4 ---
docs/ru/document/level-2/iptables_gid.md | 4 ---
.../level-2/nginx_or_haproxy_tls_tunnel.md | 6 ++--
docs/ru/document/level-2/redirect.md | 4 ---
docs/ru/document/level-2/tproxy.md | 12 +++-----
.../document/level-2/tproxy_ipv4_and_ipv6.md | 28 ++++++++-----------
docs/ru/document/level-2/traffic_stats.md | 8 ++----
docs/ru/document/level-2/warp.md | 20 ++++++-------
34 files changed, 45 insertions(+), 160 deletions(-)
diff --git a/docs/about/news.md b/docs/about/news.md
index 67952b3b..6e3ead81 100644
--- a/docs/about/news.md
+++ b/docs/about/news.md
@@ -1,7 +1,3 @@
----
-sidebar: auto
----
-
# 大史记
## 2024.10.31 [24.10.31](https://github.com/XTLS/Xray-core/releases/tag/v24.10.31)
diff --git a/docs/config/index.md b/docs/config/index.md
index f6ae21cd..1b496bdb 100644
--- a/docs/config/index.md
+++ b/docs/config/index.md
@@ -1,7 +1,4 @@
----
-title: 配置文件
-lang: zh-CN
----
+# 配置文件
> **这个章节将告诉您所有的 Xray 配置细节,掌握这些内容,在您手中 Xray 将发挥更大威力。**
diff --git a/docs/document/install.md b/docs/document/install.md
index 5f98a2fc..4ff09bf2 100644
--- a/docs/document/install.md
+++ b/docs/document/install.md
@@ -163,6 +163,6 @@ ghcr.io/xtls/xray-core 版本映像:
- [GoXRay](https://github.com/goxray/desktop)
- [AnyPortal](https://github.com/AnyPortal/AnyPortal)
-# UUID 生成器
+## UUID 生成器
第三方的 UUID 生成器 [uuidgenerator.net](https://www.uuidgenerator.net)
diff --git a/docs/document/level-1/fallbacks-with-sni.md b/docs/document/level-1/fallbacks-with-sni.md
index d228a21b..2953cf0b 100644
--- a/docs/document/level-1/fallbacks-with-sni.md
+++ b/docs/document/level-1/fallbacks-with-sni.md
@@ -1,7 +1,3 @@
----
-title: SNI 回落
----
-
# 通过 SNI 回落功能实现伪装与按域名分流
VLESS 是一种很轻的协议,和 Trojan 一样,不对流量进行复杂的加密和混淆,而是大隐隐于市,通过 TLS 协议加密,混杂在其他 HTTPS 流量中,在墙内外穿进穿出。为了更好的伪装以应对主动探测,Fallbacks 回落功能随 VLESS 同时出现。这篇教程将演示如何使用 Xray 中 VLESS 入站协议的回落功能配合 Nginx 或 Caddy 在保证伪装完全的前提下实现按域名分流。
diff --git a/docs/document/level-2/iptables_gid.md b/docs/document/level-2/iptables_gid.md
index 981fa897..2b1d0308 100644
--- a/docs/document/level-2/iptables_gid.md
+++ b/docs/document/level-2/iptables_gid.md
@@ -1,7 +1,3 @@
----
-title: GID 透明代理
----
-
# 透明代理通过 gid 规避 Xray 流量
在现有的 iptables 透明代理白话文(**[新 V2Ray 白话文指南-透明代理](https://guide.v2fly.org/app/transparent_proxy.html)** 、 **[新 V2Ray 白话文指南-透明代理(TPROXY)](https://guide.v2fly.org/app/tproxy.html)** 、 **[透明代理(TProxy)配置教程](./tproxy)**)教程中,对 Xray 流量的规避处理是打 mark 实现的。即对 Xray 出站流量打 mark,通过设置 iptables 规则对对应 mark 的流量直连,来规避 Xray 流量,防止回环。
diff --git a/docs/document/level-2/nginx_or_haproxy_tls_tunnel.md b/docs/document/level-2/nginx_or_haproxy_tls_tunnel.md
index e03174d0..573195c6 100644
--- a/docs/document/level-2/nginx_or_haproxy_tls_tunnel.md
+++ b/docs/document/level-2/nginx_or_haproxy_tls_tunnel.md
@@ -1,10 +1,8 @@
----
-title: Nginx 或 Haproxy 搭建 TLS 隧道隐藏指纹
----
+# Nginx 或 Haproxy 搭建 TLS 隧道隐藏指纹
Nginx 或 Haproxy 实现的 HTTPS 隧道、HTTP/2 over HTTPS 隧道、WebSocket over HTTP/2 over HTTPS 隧道、gRPC over HTTP/2 over HTTPS 隧道以及自签证书双端认证的 gRPC over HTTP/2 over HTTPS 隧道
-# 客户端服务端 Nginx 构建 HTTPS 隧道隐藏指纹
+## 客户端服务端 Nginx 构建 HTTPS 隧道隐藏指纹
网路结构:
diff --git a/docs/document/level-2/redirect.md b/docs/document/level-2/redirect.md
index 1fb05ffa..beea4ac6 100644
--- a/docs/document/level-2/redirect.md
+++ b/docs/document/level-2/redirect.md
@@ -1,7 +1,3 @@
----
-title: 出站流量重定向
----
-
# 基于 fwmark 或 sendThrough 的流量重定向
通过 Xray 将特定的流量指向特定出口,实现全局路由“分流”
diff --git a/docs/document/level-2/tproxy.md b/docs/document/level-2/tproxy.md
index 2cb9cd49..a2412eea 100644
--- a/docs/document/level-2/tproxy.md
+++ b/docs/document/level-2/tproxy.md
@@ -1,7 +1,3 @@
----
-title: TProxy 透明代理
----
-
# 透明代理(TProxy)配置教程
本配置基于[TProxy 透明代理的新 V2Ray 白话文教程](https://guide.v2fly.org/app/tproxy.html),加入了 Xray 的新特性,使用 VLESS + XTLS Vision 方案,并将旧教程中默认出站代理的分流方式改为默认出站直连,使用者请按照实际情况进行修改。
diff --git a/docs/document/level-2/tproxy_ipv4_and_ipv6.md b/docs/document/level-2/tproxy_ipv4_and_ipv6.md
index d6dab117..04b02740 100644
--- a/docs/document/level-2/tproxy_ipv4_and_ipv6.md
+++ b/docs/document/level-2/tproxy_ipv4_and_ipv6.md
@@ -1,7 +1,3 @@
----
-title: TProxy 透明代理 (ipv4 and ipv6)
----
-
# TProxy 透明代理(ipv4 and ipv6)配置教程
本配置参考了[TProxy 透明代理的新 V2Ray 白话文教程](https://guide.v2fly.org/app/tproxy.html),[透明代理(TProxy)配置教程](https://xtls.github.io/document/level-2/tproxy.html#%E5%BC%80%E5%A7%8B%E4%B9%8B%E5%89%8D)以及[透明代理通过 gid 规避 Xray 流量](https://xtls.github.io/document/level-2/iptables_gid.html),加入了透明代理对 ipv6 的支持,并且使用 VLESS-TCP-XTLS-RPRX-Vision 方案对抗封锁 (推荐使用 1.7.2 及之后版本)。
diff --git a/docs/document/level-2/traffic_stats.md b/docs/document/level-2/traffic_stats.md
index 9a22bde0..9ee57a30 100644
--- a/docs/document/level-2/traffic_stats.md
+++ b/docs/document/level-2/traffic_stats.md
@@ -1,7 +1,3 @@
----
-title: 流量统计
----
-
# 流量统计配置教程
请熟悉[流量统计 白话文教程](https://guide.v2fly.org/advanced/traffic.html),本文在其基础上适配了 Xray(1.5.9+)。
diff --git a/docs/document/level-2/warp.md b/docs/document/level-2/warp.md
index 232ddb42..c87c7609 100644
--- a/docs/document/level-2/warp.md
+++ b/docs/document/level-2/warp.md
@@ -1,7 +1,3 @@
----
-title: 通过 Cloudflare Warp 增强代理安全性
----
-
# 通过 Cloudflare Warp 增强代理安全性
Xray(1.6.5+)新加入了 WireGuard 出站,虽然增加的代码和依赖会增大 core 体积,但是我们认为这是一个很有必要的新功能,原因有三:
diff --git a/docs/en/about/news.md b/docs/en/about/news.md
index 357c2463..16bab981 100644
--- a/docs/en/about/news.md
+++ b/docs/en/about/news.md
@@ -1,7 +1,3 @@
----
-sidebar: auto
----
-
# Grand Chronicle
## 2024.10.31 [24.10.31](https://github.com/XTLS/Xray-core/releases/tag/v24.10.31)
@@ -484,7 +480,7 @@ Now bringing a sneak peek of X-flutter, look forward to what it will look like~
## 2021.3.25
-Yes, still changing. -_-
+Yes, still changing. -\_-
## 2021.3.15
@@ -530,7 +526,7 @@ The documentation site is quietly undergoing some mysterious changes... 🙊🙊
- Support for SS protocol has become stronger **again**, supporting single-port multi-user!
- Support for Trojan protocol has also become stronger **again**; Trojan fallback also unlocked a new posture for SNI routing~!
-- _(VLESS: _cries_)_
+- _(VLESS: \_cries_)\_
- Weird UDP BUGs have been eliminated. One word: "Stable".
- Sniffing can exclude domains you don't want to sniff, enabling some new ways to play.
- Salute to [@Bohan Yang](https://github.com/bohanyang) who discovers issues -> opens issues -> self-tests -> self-analyzes -> finds the problem -> solves it -> and then submits PRs to upstream and downstream!
diff --git a/docs/en/config/index.md b/docs/en/config/index.md
index 56f66666..6e41974d 100644
--- a/docs/en/config/index.md
+++ b/docs/en/config/index.md
@@ -1,7 +1,4 @@
----
-title: Configuration File
-lang: en-US
----
+# Configuration File
> **This chapter will tell you all the details of Xray configuration. Mastering this content will allow you to unleash the greater power of Xray.**
diff --git a/docs/en/document/install.md b/docs/en/document/install.md
index 1840d268..83c07abe 100644
--- a/docs/en/document/install.md
+++ b/docs/en/document/install.md
@@ -160,6 +160,6 @@ ghcr.io/xtls/xray-core version image:
- [GoXRay](https://github.com/goxray/desktop)
- [AnyPortal](https://github.com/AnyPortal/AnyPortal)
-# UUID Generator
+## UUID Generator
Third-party UUID generator: [uuidgenerator.net](https://www.uuidgenerator.net)
diff --git a/docs/en/document/level-1/fallbacks-with-sni.md b/docs/en/document/level-1/fallbacks-with-sni.md
index 081ab5fb..831b59b7 100644
--- a/docs/en/document/level-1/fallbacks-with-sni.md
+++ b/docs/en/document/level-1/fallbacks-with-sni.md
@@ -1,7 +1,3 @@
----
-title: SNI Fallback
----
-
# Camouflage and Routing by Domain via SNI Fallback
VLESS is a lightweight protocol. Like Trojan, it does not perform complex encryption and obfuscation on traffic. Instead, it "hides in plain sight" by using the TLS protocol for encryption, blending in with other HTTPS traffic to pass in and out of the firewall. To better camouflage against active probing, the **Fallbacks** feature was introduced alongside VLESS. This tutorial will demonstrate how to use the fallback function of the VLESS inbound protocol in Xray, combined with Nginx or Caddy, to achieve routing based on domain names while ensuring complete camouflage.
diff --git a/docs/en/document/level-2/iptables_gid.md b/docs/en/document/level-2/iptables_gid.md
index f8fdb2ca..d6337462 100644
--- a/docs/en/document/level-2/iptables_gid.md
+++ b/docs/en/document/level-2/iptables_gid.md
@@ -1,7 +1,3 @@
----
-title: GID Transparent Proxy
----
-
# Transparent Proxy: Bypassing Xray Traffic via GID
In existing `iptables` transparent proxy guides (**[New V2Ray Plain English Guide - Transparent Proxy](https://guide.v2fly.org/app/transparent_proxy.html)**, **[New V2Ray Plain English Guide - Transparent Proxy (TPROXY)](https://guide.v2fly.org/app/tproxy.html)**, **[Transparent Proxy (TProxy) Configuration Tutorial](./tproxy)**), the method used to bypass Xray traffic (to prevent routing loops) involves marking packets (`mark`). Specifically, marks are applied to Xray's outbound traffic, and `iptables` rules are set to direct traffic with corresponding marks to go out directly, thus bypassing the Xray proxy process.
@@ -145,11 +141,11 @@ ulimit -SHn 1000000
sudo -u xray_tproxy xray -c /etc/xray/config.json &
```
-*First command:*
+_First command:_
Changes the maximum number of open files. It is only effective for the current terminal and must be run every time before starting Xray. This command sets the maximum file limit for the client.
-*Second command:*
+_Second command:_
Runs the Xray client as a user with `uid=0` and a non-zero `gid`. The `&` at the end indicates running in the background.
diff --git a/docs/en/document/level-2/nginx_or_haproxy_tls_tunnel.md b/docs/en/document/level-2/nginx_or_haproxy_tls_tunnel.md
index 1edbb7a3..e864a4b0 100644
--- a/docs/en/document/level-2/nginx_or_haproxy_tls_tunnel.md
+++ b/docs/en/document/level-2/nginx_or_haproxy_tls_tunnel.md
@@ -1,10 +1,8 @@
----
-title: Using Nginx or HAProxy to Build TLS Tunnels to Hide Fingerprints
----
+# Using Nginx or HAProxy to Build TLS Tunnels to Hide Fingerprints
HTTPS tunnels, HTTP/2 over HTTPS tunnels, WebSocket over HTTP/2 over HTTPS tunnels, gRPC over HTTP/2 over HTTPS tunnels implemented via Nginx or HAProxy, and gRPC over HTTP/2 over HTTPS tunnels with self-signed certificate mutual authentication.
-# Building HTTPS Tunnels with Nginx on Client & Server to Hide Fingerprints
+## Building HTTPS Tunnels with Nginx on Client & Server to Hide Fingerprints
Network Structure:
diff --git a/docs/en/document/level-2/redirect.md b/docs/en/document/level-2/redirect.md
index b9fd378c..020c1590 100644
--- a/docs/en/document/level-2/redirect.md
+++ b/docs/en/document/level-2/redirect.md
@@ -1,7 +1,3 @@
----
-title: Outbound Traffic Redirection
----
-
# Traffic Redirection Based on fwmark or sendThrough
Direct specific traffic to specific exits via Xray to achieve global routing "traffic splitting".
diff --git a/docs/en/document/level-2/tproxy.md b/docs/en/document/level-2/tproxy.md
index fe526592..01d0de8b 100644
--- a/docs/en/document/level-2/tproxy.md
+++ b/docs/en/document/level-2/tproxy.md
@@ -1,7 +1,3 @@
----
-title: TProxy Transparent Proxy
----
-
# Transparent Proxy (TProxy) Configuration Tutorial
This configuration is based on the [New V2Ray Plain Guide for Transparent Proxy (TProxy)](https://guide.v2fly.org/app/tproxy.html), adding new features from Xray. It utilizes the VLESS + XTLS Vision scheme. Unlike the old tutorial which defaulted to proxying outbound traffic, this configuration defaults to direct connection for outbound traffic. Users should adjust this according to their actual needs.
@@ -14,7 +10,7 @@ Please check that your device has an active network connection, the server-side
It is worth noting that many transparent proxy tutorials instruct you to enable IP Forwarding on Linux. However, doing so can degrade `Splice` performance. For details, please refer to [Detective Story Part 3: How we solved the mystery of Splice performance dropping even below Direct](https://github.com/XTLS/Xray-core/discussions/59).
-I would like to add that many transparent proxy tutorials use Netfilter for traffic splitting (routing), allowing direct traffic to go out without passing through Xray. In that case, IP Forwarding must be enabled. However, some tutorials, like this one, direct *all* traffic into Xray, and the routing module within Xray handles the splitting. In this scenario, IP Forwarding does **not** need to be enabled.
+I would like to add that many transparent proxy tutorials use Netfilter for traffic splitting (routing), allowing direct traffic to go out without passing through Xray. In that case, IP Forwarding must be enabled. However, some tutorials, like this one, direct _all_ traffic into Xray, and the routing module within Xray handles the splitting. In this scenario, IP Forwarding does **not** need to be enabled.
## Xray Configuration
diff --git a/docs/en/document/level-2/tproxy_ipv4_and_ipv6.md b/docs/en/document/level-2/tproxy_ipv4_and_ipv6.md
index f1973b9a..5e74a290 100644
--- a/docs/en/document/level-2/tproxy_ipv4_and_ipv6.md
+++ b/docs/en/document/level-2/tproxy_ipv4_and_ipv6.md
@@ -1,7 +1,3 @@
----
-title: TProxy Transparent Proxy (IPv4 and IPv6)
----
-
# TProxy Transparent Proxy (IPv4 and IPv6) Configuration Tutorial
This configuration is based on the [New V2Ray Plain English Guide for TProxy Transparent Proxy](https://guide.v2fly.org/app/tproxy.html), the [Transparent Proxy (TProxy) Configuration Tutorial](https://xtls.github.io/document/level-2/tproxy.html#%E5%BC%80%E5%A7%8B%E4%B9%8B%E5%89%8D), and [Bypassing Xray Traffic via GID](https://xtls.github.io/document/level-2/iptables_gid.html). It adds support for IPv6 transparent proxying and utilizes the VLESS-TCP-XTLS-RPRX-Vision scheme to counter blocking (version 1.7.2 or later is recommended).
diff --git a/docs/en/document/level-2/traffic_stats.md b/docs/en/document/level-2/traffic_stats.md
index 6b112572..48c0556c 100644
--- a/docs/en/document/level-2/traffic_stats.md
+++ b/docs/en/document/level-2/traffic_stats.md
@@ -1,7 +1,3 @@
----
-title: Traffic Statistics
----
-
# Traffic Statistics Configuration Tutorial
Please familiarize yourself with the [Traffic Statistics Plain Language Guide](https://guide.v2fly.org/advanced/traffic.html). This article adapts those concepts for Xray (1.5.9+).
diff --git a/docs/en/document/level-2/warp.md b/docs/en/document/level-2/warp.md
index 6875d581..850c81f7 100644
--- a/docs/en/document/level-2/warp.md
+++ b/docs/en/document/level-2/warp.md
@@ -1,15 +1,11 @@
----
-title: Enhancing Proxy Security via Cloudflare Warp
----
-
# Enhancing Proxy Security via Cloudflare Warp
Xray (1.6.5+) has added a WireGuard outbound. Although the additional code and dependencies increase the core size, we believe this is a highly necessary new feature for three reasons:
1. Through recent discussions and [experiments](https://github.com/net4people/bbs/issues/129#issuecomment-1308102504), we know that routing traffic back to China via a proxy is insecure. One countermeasure is to route return traffic to a blackhole. The downside is that if `geosite` and `geoip` rules are not updated in time, or if beginners don't know how to configure routing properly on the client side, legitimate traffic enters the blackhole, affecting the user experience.
- By routing return traffic (traffic destined for China) to Cloudflare Warp instead, we can achieve the same level of security without impacting the user experience.
+ By routing return traffic (traffic destined for China) to Cloudflare Warp instead, we can achieve the same level of security without impacting the user experience.
2. It is well known that most proxy providers ("Airports") log user domain access history, and some even audit and block certain user traffic. One way to protect user privacy is to use a chain proxy on the client side.
- The WireGuard lightweight VPN protocol used by Warp adds a layer of encryption within the proxy layer. For the proxy provider, the destination of all user traffic appears to be Warp, thereby maximizing privacy protection.
+ The WireGuard lightweight VPN protocol used by Warp adds a layer of encryption within the proxy layer. For the proxy provider, the destination of all user traffic appears to be Warp, thereby maximizing privacy protection.
3. Ease of use. A single core can handle routing, WireGuard Tun, and chain proxy settings.
## Applying for a Warp Account
diff --git a/docs/ru/about/news.md b/docs/ru/about/news.md
index 763032cb..e6198ed5 100644
--- a/docs/ru/about/news.md
+++ b/docs/ru/about/news.md
@@ -1,7 +1,3 @@
----
-sidebar: auto
----
-
# 大史记
## 2024.10.31 [24.10.31](https://github.com/XTLS/Xray-core/releases/tag/v24.10.31)
diff --git a/docs/ru/config/index.md b/docs/ru/config/index.md
index 737195a5..43e7ba05 100644
--- a/docs/ru/config/index.md
+++ b/docs/ru/config/index.md
@@ -1,7 +1,4 @@
----
-title: Конфигурационный файл
-lang: ru-RU
----
+# Конфигурационный файл
> **В этом разделе вы узнаете все детали настройки Xray. Овладев этими знаниями, вы сможете раскрыть весь потенциал Xray.**
diff --git a/docs/ru/document/index.md b/docs/ru/document/index.md
index b56b58aa..4aa0453e 100644
--- a/docs/ru/document/index.md
+++ b/docs/ru/document/index.md
@@ -1,7 +1,3 @@
----
-sidebar: auto
----
-
# Быстрый старт
> **В этой главе вы узнаете, как максимально просто получить Xray и начать его использовать.**
diff --git a/docs/ru/document/install.md b/docs/ru/document/install.md
index c8e12939..c3aa79ca 100644
--- a/docs/ru/document/install.md
+++ b/docs/ru/document/install.md
@@ -156,6 +156,6 @@ Xray предлагает два способа проверки:
- [GoXRay](https://github.com/goxray/desktop)
- [AnyPortal](https://github.com/AnyPortal/AnyPortal)
-# Генератор UUID
+## Генератор UUID
Генератор UUID от сторонних разработчиков: [uuidgenerator.net](https://www.uuidgenerator.net)
diff --git a/docs/ru/document/level-1/fallbacks-with-sni.md b/docs/ru/document/level-1/fallbacks-with-sni.md
index 1b7e9fe5..549618fa 100644
--- a/docs/ru/document/level-1/fallbacks-with-sni.md
+++ b/docs/ru/document/level-1/fallbacks-with-sni.md
@@ -1,7 +1,3 @@
----
-title: SNI Fallback
----
-
# Маскировка и разделение трафика по доменам с помощью функции SNI Fallback
VLESS - это очень легкий протокол, который, как и Trojan, не использует сложного шифрования и обфускации трафика. Вместо этого он, подобно тому, как искусный мастер кунг-фу скрывает свою силу, шифрует трафик с помощью протокола TLS, маскируя его под обычный HTTPS-трафик и позволяя ему беспрепятственно проходить через Великий китайский файрвол. Для лучшей маскировки от активного зондирования вместе с VLESS была представлена функция Fallbacks (резервирование). В этой статье мы рассмотрим, как использовать функцию Fallbacks входящего протокола VLESS в Xray совместно с Nginx или Caddy для реализации разделения трафика по доменам при обеспечении полной маскировки.
diff --git a/docs/ru/document/level-2/iptables_gid.md b/docs/ru/document/level-2/iptables_gid.md
index 48424890..dfcb17d6 100644
--- a/docs/ru/document/level-2/iptables_gid.md
+++ b/docs/ru/document/level-2/iptables_gid.md
@@ -1,7 +1,3 @@
----
-title: GID Прозрачное проксирование
----
-
# Прозрачное проксирование: Исключение трафика Xray с помощью GID
В существующих русскоязычных руководствах по прозрачному проксированию с использованием iptables (**[Новое руководство по V2Ray на русском языке - Прозрачное проксирование](https://guide.v2fly.org/app/transparent_proxy.html)**, **[Новое руководство по V2Ray на русском языке - Прозрачное проксирование (TPROXY)](https://guide.v2fly.org/app/tproxy.html)**, **[Руководство по настройке прозрачного проксирования (TProxy)](./tproxy)**) исключение трафика Xray осуществляется с помощью меток. Исходящий трафик Xray помечается, а затем с помощью правил iptables трафик с соответствующей меткой направляется напрямую, минуя Xray и предотвращая зацикливание.
diff --git a/docs/ru/document/level-2/nginx_or_haproxy_tls_tunnel.md b/docs/ru/document/level-2/nginx_or_haproxy_tls_tunnel.md
index 576ec70d..14b1b841 100644
--- a/docs/ru/document/level-2/nginx_or_haproxy_tls_tunnel.md
+++ b/docs/ru/document/level-2/nginx_or_haproxy_tls_tunnel.md
@@ -1,10 +1,8 @@
----
-title: Создание TLS-туннеля с помощью Nginx или Haproxy для скрытия отпечатков
----
+# Создание TLS-туннеля с помощью Nginx или Haproxy для скрытия отпечатков
Nginx или Haproxy реализуют HTTPS-туннели, туннели HTTP/2 over HTTPS, туннели WebSocket over HTTP/2 over HTTPS, туннели gRPC over HTTP/2 over HTTPS, а также туннели gRPC over HTTP/2 over HTTPS с двусторонней аутентификацией по самозаверяющему сертификату.
-# Создание HTTPS-туннеля с помощью Nginx на стороне клиента и сервера для скрытия отпечатков
+## Создание HTTPS-туннеля с помощью Nginx на стороне клиента и сервера для скрытия отпечатков
Сетевая структура:
diff --git a/docs/ru/document/level-2/redirect.md b/docs/ru/document/level-2/redirect.md
index df991055..cc5ba71a 100644
--- a/docs/ru/document/level-2/redirect.md
+++ b/docs/ru/document/level-2/redirect.md
@@ -1,7 +1,3 @@
----
-title: Перенаправление исходящего трафика
----
-
# Перенаправление трафика на основе fwmark или sendThrough
Направление определенного трафика через определенный выходной узел с помощью Xray для реализации "разделения" глобальной маршрутизации
diff --git a/docs/ru/document/level-2/tproxy.md b/docs/ru/document/level-2/tproxy.md
index c5568482..4aa33e2f 100644
--- a/docs/ru/document/level-2/tproxy.md
+++ b/docs/ru/document/level-2/tproxy.md
@@ -1,7 +1,3 @@
----
-title: Прозрачное проксирование TProxy
----
-
# Руководство по настройке прозрачного проксирования (TProxy)
Эта конфигурация основана на [Новом руководстве по V2Ray на русском языке - Прозрачное проксирование (TPROXY)](https://guide.v2fly.org/app/tproxy.html) с добавлением новых функций Xray, использованием схемы VLESS + XTLS Vision и изменением режима разделения трафика с проксирования по умолчанию на прямое подключение по умолчанию. Пользователи должны настроить конфигурацию в соответствии со своими потребностями.
@@ -14,7 +10,7 @@ title: Прозрачное проксирование TProxy
Обратите внимание, что многие руководства по настройке прозрачного проксирования предлагают включить переадресацию IP в системе Linux, но это может привести к снижению производительности Splice. Дополнительную информацию см. в статье [Расследование снижения производительности Splice до уровня ниже, чем Direct](https://github.com/XTLS/Xray-core/discussions/59).
-Хочу добавить, что многие руководства по настройке прозрачного проксирования используют Netfilter для разделения трафика, отправляя прямой трафик напрямую, минуя Xray. В этом случае необходимо включить переадресацию IP.
+Хочу добавить, что многие руководства по настройке прозрачного проксирования используют Netfilter для разделения трафика, отправляя прямой трафик напрямую, минуя Xray. В этом случае необходимо включить переадресацию IP.
Другие руководства, например это, направляют весь трафик через Xray, где он разделяется модулем маршрутизации Xray. В этом случае переадресацию IP включать не нужно.
## Настройка Xray
@@ -285,7 +281,7 @@ iptables -t mangle -A OUTPUT -j XRAY_SELF
-Сначала переместите отредактированный файл конфигурации nftables в каталог `/etc` и переименуйте его в `nftables.conf`.
+Сначала переместите отредактированный файл конфигурации nftables в каталог `/etc` и переименуйте его в `nftables.conf`.
Затем отредактируйте файл `/lib/systemd/system/nftables.service`.
```ini
@@ -319,8 +315,8 @@ WantedBy=sysinit.target
Для сохранения конфигурации iptables рекомендуется установить пакет `iptables-persistent`.
-Во время установки вам будет предложено сохранить конфигурацию.
-Если вы уже записали конфигурацию iptables в систему, выберите "Да".
+Во время установки вам будет предложено сохранить конфигурацию.
+Если вы уже записали конфигурацию iptables в систему, выберите "Да".
Если вы еще не записали конфигурацию, это не проблема. После установки запишите конфигурацию и выполните команду `netfilter-persistent save` (требуются права root).
Затем отредактируйте файл `/lib/systemd/system/netfilter-persistent.service`.
diff --git a/docs/ru/document/level-2/tproxy_ipv4_and_ipv6.md b/docs/ru/document/level-2/tproxy_ipv4_and_ipv6.md
index 595544ca..3d4b4b7c 100644
--- a/docs/ru/document/level-2/tproxy_ipv4_and_ipv6.md
+++ b/docs/ru/document/level-2/tproxy_ipv4_and_ipv6.md
@@ -1,7 +1,3 @@
----
-title: Прозрачное проксирование TProxy (ipv4 и ipv6)
----
-
# Руководство по настройке прозрачного проксирования TProxy (ipv4 и ipv6)
Эта конфигурация основана на [Новом руководстве по V2Ray на русском языке - Прозрачное проксирование (TPROXY)](https://guide.v2fly.org/app/tproxy.html), [Руководстве по настройке прозрачного проксирования (TProxy)](https://xtls.github.io/document/level-2/tproxy.html#%E5%BC%80%E5%A7%8B%E4%B9%8B%E5%89%8D) и [Прозрачное проксирование: Исключение трафика Xray с помощью GID](https://xtls.github.io/document/level-2/iptables_gid.html). Она включает поддержку IPv6 для прозрачного проксирования и использует схему VLESS-TCP-XTLS-RPRX-Vision для обхода блокировок (рекомендуется использовать версии 1.7.2 и выше).
@@ -302,13 +298,13 @@ ip -6 route add default via fd00:6868:6868::1 # Укажите IPv6-адрес
::: tip О прямом подключении через основной маршрутизатор
-Выполните команду `ip route show` на пограничном маршрутизаторе. Если используется метод 1, то после `default via` должен быть указан IP-адрес основного маршрутизатора, ничего менять не нужно.
+Выполните команду `ip route show` на пограничном маршрутизаторе. Если используется метод 1, то после `default via` должен быть указан IP-адрес основного маршрутизатора, ничего менять не нужно.
Если используется метод 2, то после `default via` должен быть указан IP-адрес пограничного маршрутизатора. В этом случае DNS-запросы для сайтов, к которым должно быть установлено прямое подключение, будут зацикливаться, что приведет к невозможности доступа к этим сайтам. Поэтому необходимо указать IP-адрес основного маршрутизатора.
:::
-Если в настройках маршрутизатора указан пограничный маршрутизатор в качестве шлюза по умолчанию (то есть используется метод 2 для настройки доступа к интернету на устройствах локальной сети), то необходимо выполнить команду `# Прямое подключение через основной маршрутизатор`.
-Кроме настройки через командную строку iproute2, можно использовать dhcpcd или systemctl-network для настройки статического IP-адреса.
-В качестве примера рассмотрим dhcpcd. Отредактируйте файл `/etc/dhcpcd.conf` и добавьте следующие строки в конец файла. Измените IP-адреса в соответствии с вашей конфигурацией.
+Если в настройках маршрутизатора указан пограничный маршрутизатор в качестве шлюза по умолчанию (то есть используется метод 2 для настройки доступа к интернету на устройствах локальной сети), то необходимо выполнить команду `# Прямое подключение через основной маршрутизатор`.
+Кроме настройки через командную строку iproute2, можно использовать dhcpcd или systemctl-network для настройки статического IP-адреса.
+В качестве примера рассмотрим dhcpcd. Отредактируйте файл `/etc/dhcpcd.conf` и добавьте следующие строки в конец файла. Измените IP-адреса в соответствии с вашей конфигурацией.
`interface` - это имя сетевого интерфейса или беспроводного устройства, которое можно узнать с помощью команды `# ip link show`.
```
@@ -452,8 +448,8 @@ table inet xray {
Или посмотреть в настройках интернета на маршрутизаторе.
-Если префиксы `192.168`, `fd00:` совпадают, их можно не менять.
-Если они отличаются, например, `fc00:`, `fe00:` и т.д., замените их на соответствующие значения.
+Если префиксы `192.168`, `fd00:` совпадают, их можно не менять.
+Если они отличаются, например, `fc00:`, `fe00:` и т.д., замените их на соответствующие значения.
Синтаксис можно найти в Google, например, `fc00::/7`, `fe00::/9`.
### Автоматический запуск конфигурации Netfilter при загрузке
@@ -551,11 +547,11 @@ IP-адреса пограничного маршрутизатора можно
### Метод 1
-Есть два способа настроить доступ к интернету на устройствах локальной сети.
-Первый способ - настроить статический IP-адрес на каждом устройстве и указать IP-адрес пограничного маршрутизатора в качестве шлюза.
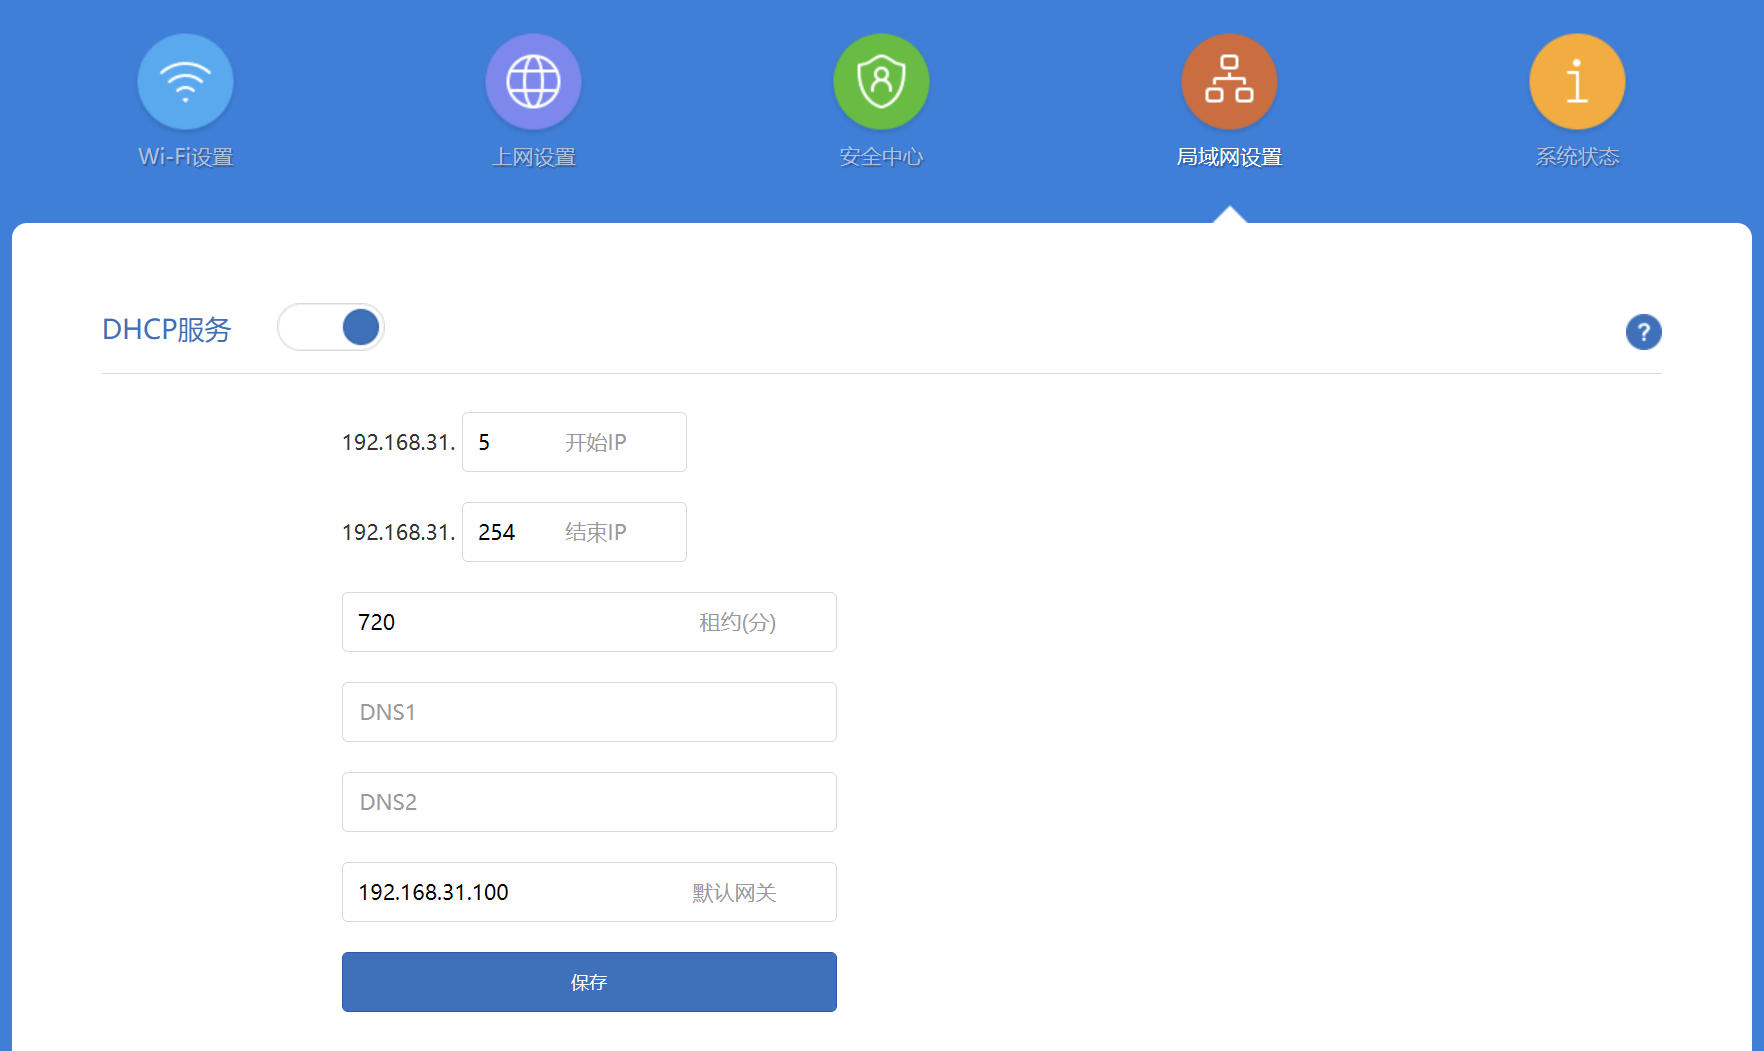
+Есть два способа настроить доступ к интернету на устройствах локальной сети.
+Первый способ - настроить статический IP-адрес на каждом устройстве и указать IP-адрес пограничного маршрутизатора в качестве шлюза.
Обратите внимание, что большинство мобильных устройств поддерживают только ручную настройку IPv4-шлюза и не поддерживают ручную настройку IPv6-шлюза, если не получены root-права и не выполнены соответствующие настройки.
-В качестве примера рассмотрим устройство Windows.
+В качестве примера рассмотрим устройство Windows.
Можно сначала включить DHCP и записать автоматически назначенный IP-адрес для справки, а затем вручную настроить статический IP-адрес.
::: tip Настройка DNS
@@ -569,19 +565,19 @@ IP-адреса пограничного маршрутизатора можно
### Метод 2
-Второй способ настроить доступ к интернету на устройствах локальной сети - указать пограничный маршрутизатор в качестве шлюза в настройках маршрутизатора.
+Второй способ настроить доступ к интернету на устройствах локальной сети - указать пограничный маршрутизатор в качестве шлюза в настройках маршрутизатора.
Этот метод не требует настройки на каждом устройстве, подключенном к маршрутизатору, но обратите внимание, что некоторые маршрутизаторы не поддерживают настройку IPv6-шлюза, поэтому устройствам, которым требуется IPv6, необходимо вручную настроить IPv6 в соответствии с методом 1.
 ## Результаты
-После настройки в соответствии с вышеуказанными инструкциями устройства смогут получать доступ к интернету по IPv4 и IPv6.
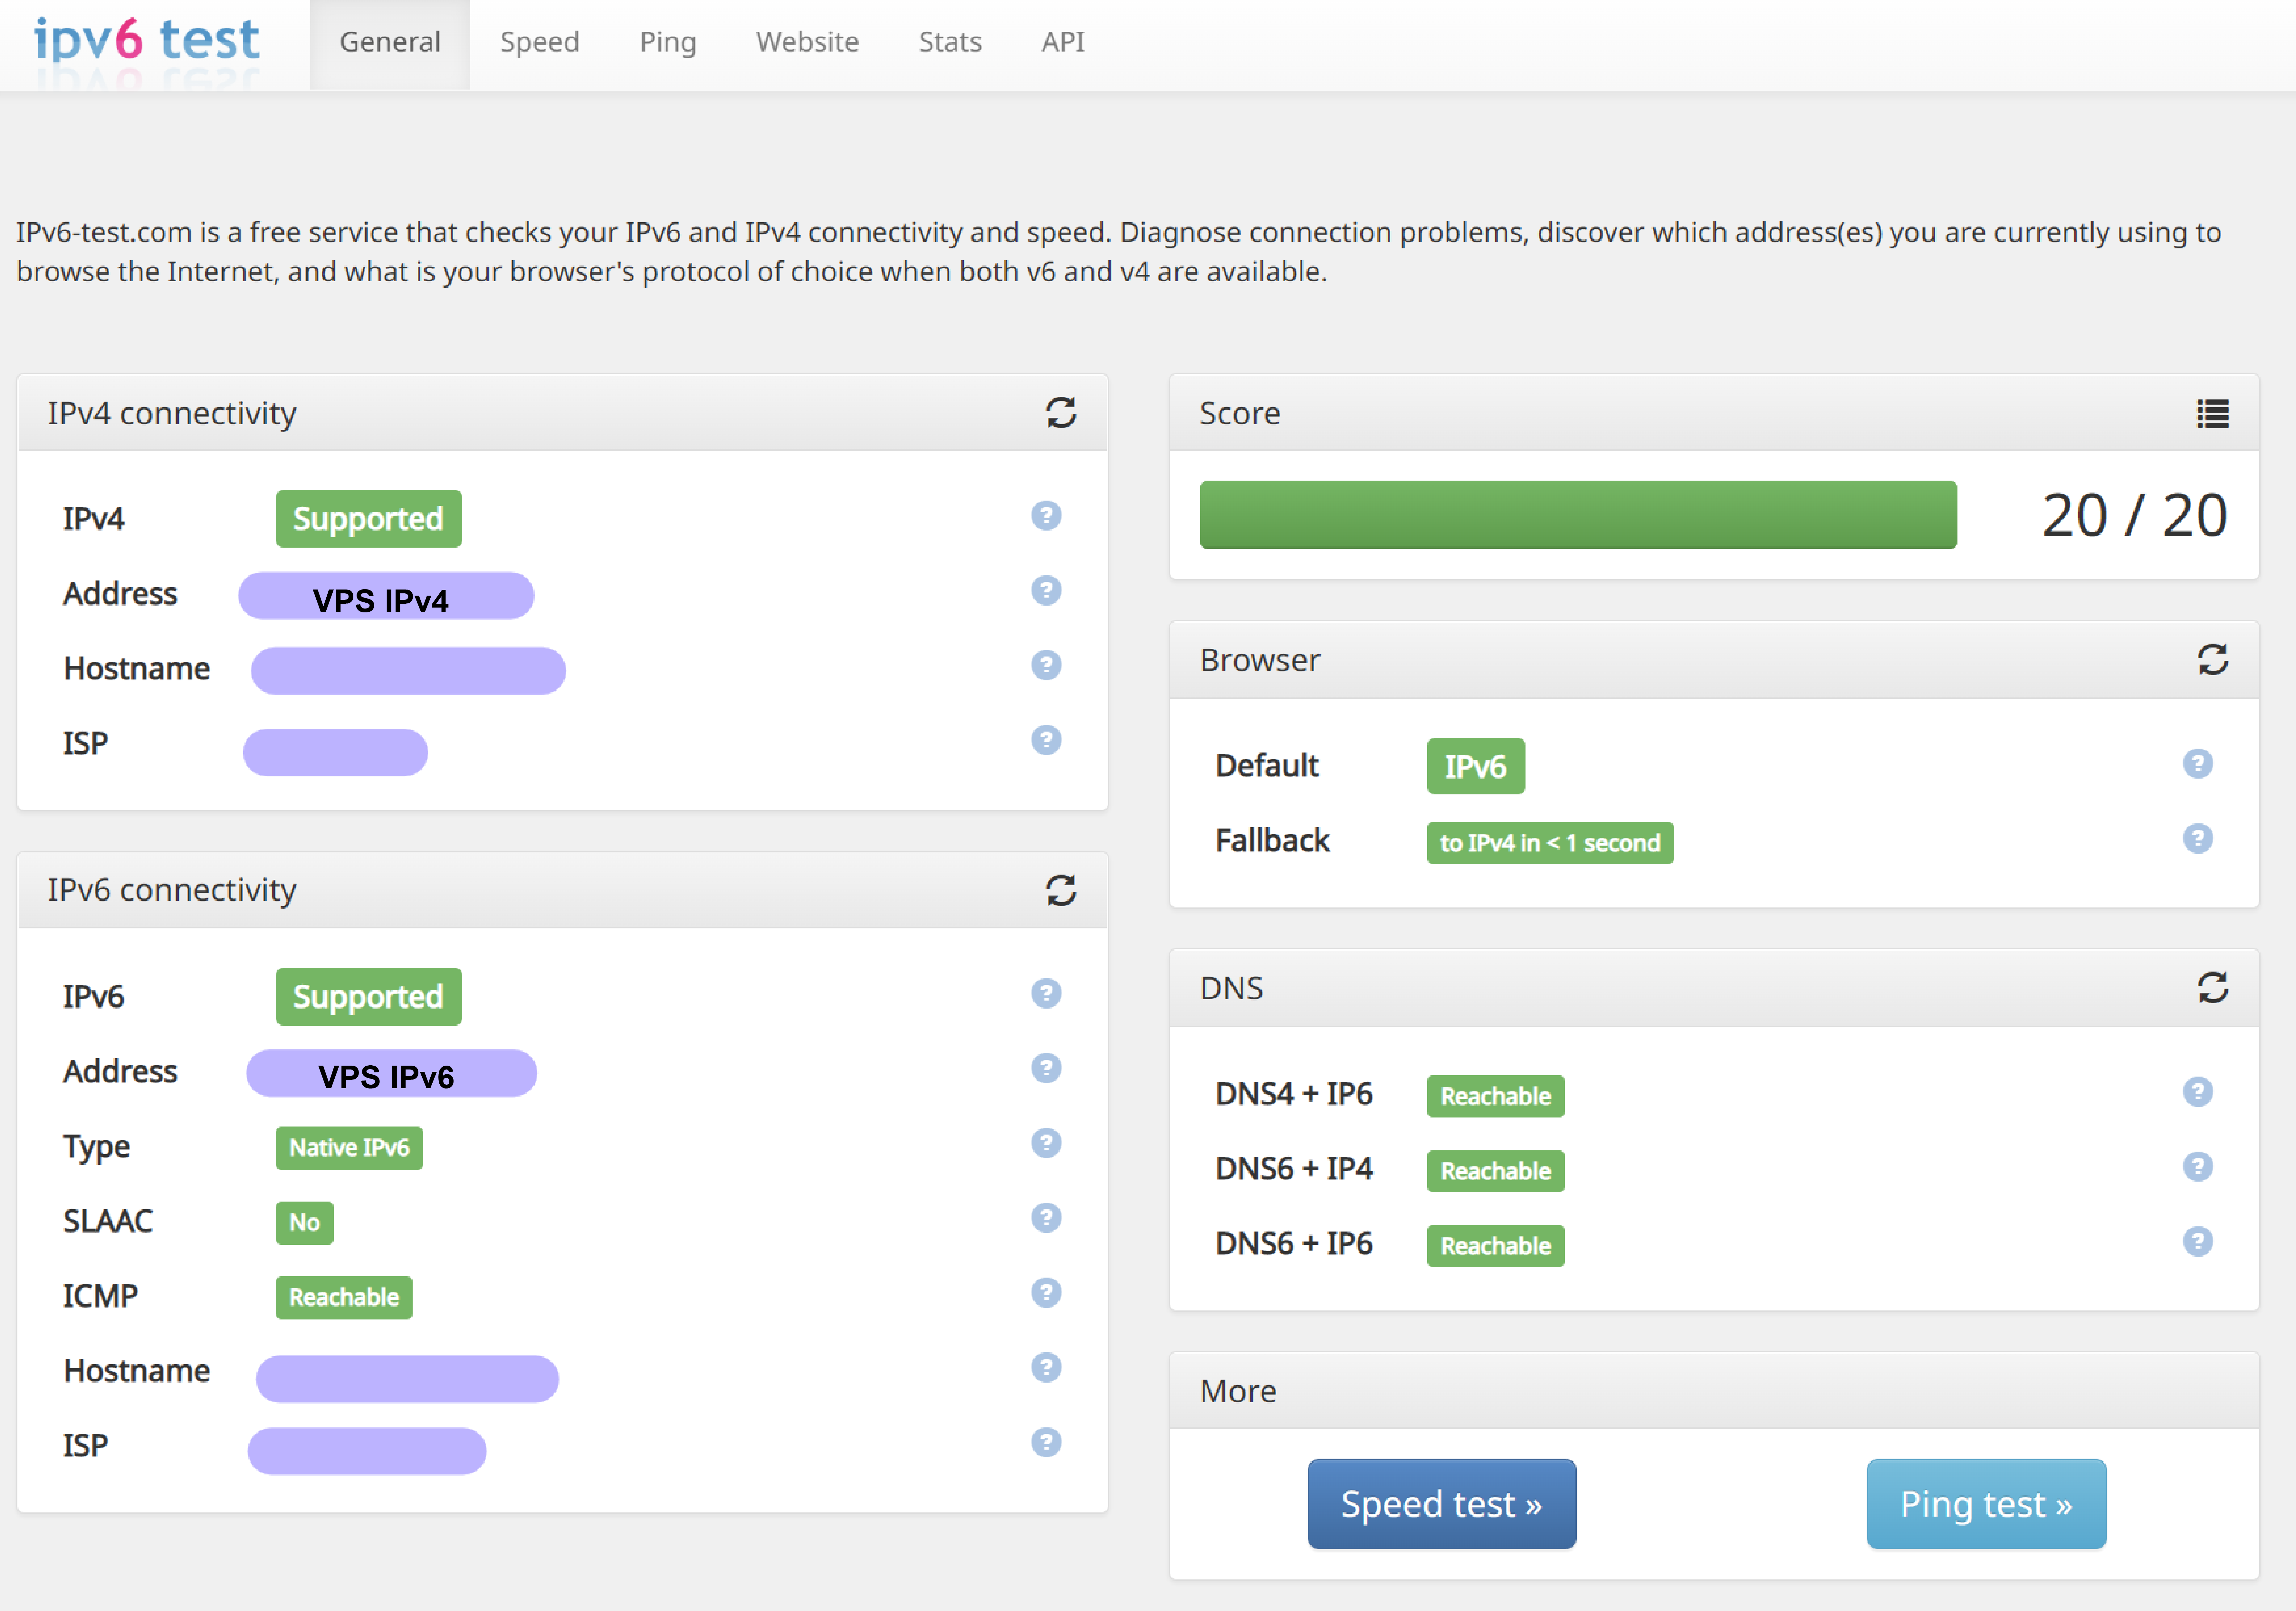
+После настройки в соответствии с вышеуказанными инструкциями устройства смогут получать доступ к интернету по IPv4 и IPv6.
На тестовом сайте, например https://ipv6-test.com/, вы увидите следующие результаты (сайт должен быть проксирован, чтобы увидеть эти результаты):
 ## Заключение
-В настоящее время IPv6 еще не получил широкого распространения, и 99% трафика, к которому мы обращаемся, по-прежнему приходится на IPv4.
+В настоящее время IPv6 еще не получил широкого распространения, и 99% трафика, к которому мы обращаемся, по-прежнему приходится на IPv4.
Многие провайдеры VPS
diff --git a/docs/ru/document/level-2/traffic_stats.md b/docs/ru/document/level-2/traffic_stats.md
index 6bbabcf2..b19255b1 100644
--- a/docs/ru/document/level-2/traffic_stats.md
+++ b/docs/ru/document/level-2/traffic_stats.md
@@ -1,10 +1,6 @@
----
-title: Статистика трафика
----
-
# Руководство по настройке статистики трафика
-Ознакомьтесь с [руководством по статистике трафика](https://guide.v2fly.org/advanced/traffic.html).
+Ознакомьтесь с [руководством по статистике трафика](https://guide.v2fly.org/advanced/traffic.html).
Эта статья адаптирует его для Xray (1.5.9+).
## Просмотр статистики трафика
@@ -61,7 +57,7 @@ xray help api stats # stats - запрос одной записи
## Обработка статистики трафика
-Сохраните следующий скрипт в файл `traffic.sh` и предоставьте ему права на выполнение с помощью команды `chmod 755 traffic.sh`.
+Сохраните следующий скрипт в файл `traffic.sh` и предоставьте ему права на выполнение с помощью команды `chmod 755 traffic.sh`.
Не забудьте изменить строку `_APISERVER`, указав правильный порт.
```bash
diff --git a/docs/ru/document/level-2/warp.md b/docs/ru/document/level-2/warp.md
index eee9022d..02624275 100644
--- a/docs/ru/document/level-2/warp.md
+++ b/docs/ru/document/level-2/warp.md
@@ -1,20 +1,16 @@
----
-title: Повышение безопасности проксирования с помощью Cloudflare Warp
----
-
# Повышение безопасности проксирования с помощью Cloudflare Warp
В Xray (1.6.5+) добавлен исходящий WireGuard. Хотя это увеличивает размер ядра из-за дополнительных строк кода и зависимостей, мы считаем, что это важная функция по трем причинам:
-1. Из недавних обсуждений и [экспериментов](https://github.com/net4people/bbs/issues/129#issuecomment-1308102504) мы знаем, что проксирование трафика в Китай небезопасно.
- Одним из способов решения этой проблемы является перенаправление трафика в Китай в черную дыру.
- Недостаток этого метода заключается в том, что geosite и geoip обновляются нерегулярно, и новички могут не знать, как правильно настроить разделение трафика на клиенте, в результате чего трафик попадает в черную дыру, что снижает удобство использования.
+1. Из недавних обсуждений и [экспериментов](https://github.com/net4people/bbs/issues/129#issuecomment-1308102504) мы знаем, что проксирование трафика в Китай небезопасно.
+ Одним из способов решения этой проблемы является перенаправление трафика в Китай в черную дыру.
+ Недостаток этого метода заключается в том, что geosite и geoip обновляются нерегулярно, и новички могут не знать, как правильно настроить разделение трафика на клиенте, в результате чего трафик попадает в черную дыру, что снижает удобство использования.
В этом случае мы можем просто перенаправить трафик в Китай через Cloudflare Warp, что обеспечит такую же безопасность без ущерба для удобства использования.
-2. Как известно, большинство VPN-провайдеров ведут журналы посещенных пользователями доменов, а некоторые даже проверяют и блокируют определенный трафик.
- Один из способов защиты конфиденциальности пользователей — использовать цепочку прокси-серверов на клиенте.
- Warp использует легкий VPN-протокол WireGuard, который добавляет дополнительный уровень шифрования.
+2. Как известно, большинство VPN-провайдеров ведут журналы посещенных пользователями доменов, а некоторые даже проверяют и блокируют определенный трафик.
+ Один из способов защиты конфиденциальности пользователей — использовать цепочку прокси-серверов на клиенте.
+ Warp использует легкий VPN-протокол WireGuard, который добавляет дополнительный уровень шифрования.
Для VPN-провайдера весь трафик пользователя будет направляться на Warp, что обеспечивает максимальную защиту конфиденциальности.
-3. Простота использования.
+3. Простота использования.
Для настройки разделения трафика, WireGuard-туннеля и цепочки прокси-серверов достаточно одного ядра.
## Создание аккаунта Warp
@@ -104,7 +100,7 @@ bash -c "$(curl -L wgcf-cli.vercel.app)"
- Полный файл будет сохранен в файле `wgcf.json` в текущем каталоге.
-3. Запустите `wgcf-cli generate --xray`, чтобы создать исходящий WireGuard.
+3. Запустите `wgcf-cli generate --xray`, чтобы создать исходящий WireGuard.
Содержимое будет сохранено в файле `wgcf.json.xray.json`.
- Пример файла: